Erstellt: 22. Juli 2026 • Zuletzt aktualisiert: 8. Oktober 2026
OAuth & OIDC Discovery: Autonome Autorisierung für KI-Agenten
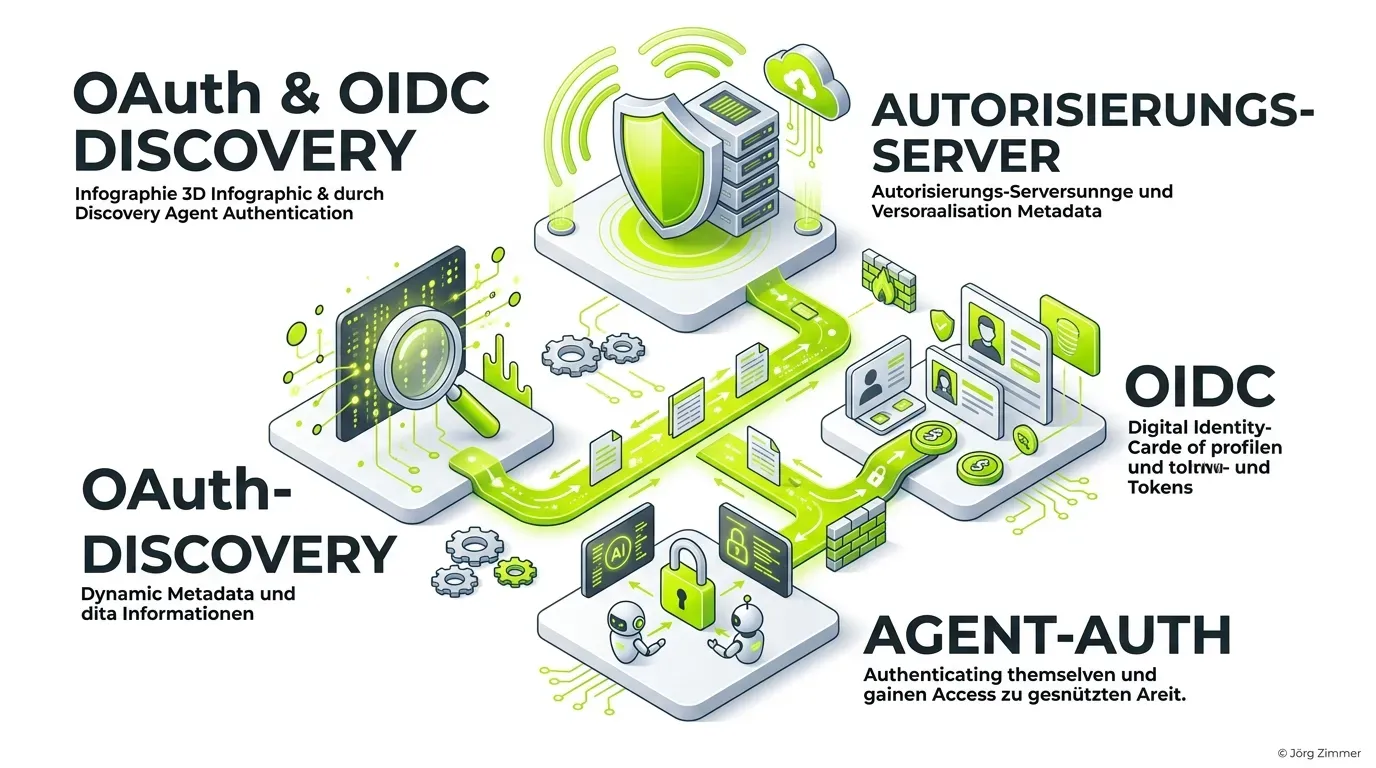
Wichtigste Erkenntnisse
- OAuth/OIDC Discovery ermöglicht es KI-Agenten, Endpunkte, Token-Methoden und kryptografische Schlüssel vollautomatisiert ohne manuelle Konfiguration zu ermitteln.
- Der Standard nach RFC 8414 stellt unter /.well-known/oauth-authorization-server ein normiertes JSON-Dokument für maschinelle Mandanten bereit.
- Durch den modernen agent_auth-Erweiterungsblock wird das Protokoll agent-native und umgeht visuelle Browser-Logins und Captchas.
Die rasant voranschreitende Automatisierung im World Wide Web erfordert neue Schnittstellen-Paradigmen. Jahrelang war die Software-Entwicklung geprägt von statischen API-Konfigurationen: Entwickler lasen Dokumentationen, kopierten Token-Endpunkte manuell in Umgebungsvariablen und bauten proprietäre Authentifizierungs-Pipelines. Wenn sich eine Server-URL änderte, stürzten Schnittstellen ab.
Im Zeitalter autonomer Software-Agenten ist dieser manuelle Ansatz nicht länger tragfähig. Ein KI-Agent, der im Auftrag eines Nutzers über das Model Context Protocol (MCP) auf eine Web-Ressource zugreifen soll, muss die Berechtigungsstrukturen, Token-Endpunkte und Sicherheitsanforderungen des Zielsystems vollautomatisch zur Laufzeit erkennen. Die Lösung für dieses Problem ist die standardisierte OAuth & OIDC Discovery.
Jörg Zimmer
Senior SEO & AI Search Consultant
„Guckt bitte in die Google Search Console und besprecht die Fehlermeldungen mit eurem Webdesigner und eurem Entwickler.“
Jörg Zimmer auf LinkedIn folgen →
Was ist OAuth/OIDC Discovery und wie funktioniert der Standard?
Unter OAuth/OIDC Discovery versteht man die automatisierte Erkennung von Server-Fähigkeiten über ein öffentlich erreichbares Konfigurationsdokument. Anstatt Endpunkte hart zu verdrahten, sendet der anfragende Client einen simplen HTTP-GET-Request an eine standardisierte Adresse unterhalb des Pfades /.well-known/.
Historisch existieren zwei eng verwandte Spezifikationen:
- OpenID Connect Discovery 1.0: Der Standard für Identitäts-Layer (
/.well-known/openid-configuration). Er teilt dem Client mit, wo sich Nutzerprofile abrufen lassen und welche ID-Token-Signatur-Algorithmen unterstützt werden. - OAuth 2.0 Authorization Server Metadata (RFC 8414): Die herstellerunabhängige IETF-Spezifikation (
/.well-known/oauth-authorization-server), die auf beliebige M2M- und API-Szenarien ohne Nutzer-Kontext übertragbar ist.
Der Ablauf für autonome KI-Systeme folgt einem eleganten Dreischritt:
- 1. Probing: Der Agent stellt eine unauthentifizierte Anfrage an eine geschützte API.
- 2. Discovery-Hinweis: Der Server antwortet mit Status
401 Unauthorizedund liefert im Header nach RFC 8288 oder RFC 9728 den Link zur Discovery-Ressource. - 3. Dynamische Aushandlung: Der Agent ruft das JSON-Dokument ab, validiert den Aussteller (
issuer), wählt das stärkste unterstützte Authentifizierungsverfahren und fordert das Access-Token an.
Direkter Vergleich: OIDC Discovery vs. RFC 8414 vs. Agent-Native Discovery
Die nachfolgende Matrix verdeutlicht die Evolution von rein menschlicher Nutzeranmeldung hin zu vollautonomen Agenten-Pipelines:
| Konfigurations-Merkmal | OIDC Discovery 1.0 (Human) | OAuth Metadata (RFC 8414) | Agent-Native Discovery (2026) |
|---|---|---|---|
| Primärer Well-Known-Pfad | /.well-known/openid-configuration | /.well-known/oauth-authorization-server | Beide Pfade + /.well-known/auth.md |
| Nutzer-Fokus | Mensch vor dem Web-Browser | Klassische M2M-Software-Clients | Autonome KI-Agenten & Bots |
| Login-Ablauf | Interaktiver Authorization Code Flow | Client Credentials / JWT Bearer | Agent-Verified & Ephemeral Claims |
| Nutzerprofil-Endpunkt | userinfo_endpoint vorhanden | Nicht standardisiert | Durch MCP Resource Schema ersetzt |
| Erweiterungsblock | Keine agentenspezifischen Felder | Herstellerspezifische Metadaten | Standardisierter agent_auth Block |
| Agent Readiness Level | Stufe 1 (Rein passive Dokumente) | Stufe 3 (API-Konnektivität) | Stufe 5 (Vollautonom transaktionsfähig) |
Praxis-Beispiel: Struktur einer agent-ready RFC 8414 Konfigurationsdatei
Das folgende JSON-Snippet zeigt eine produktionsreife Konfiguration einer Domain, die sowohl klassische OAuth-Clients als auch moderne KI-Agenten über den agent_auth-Block nativ bedient:
{
  "issuer": "https://teleschmie.de",
  "authorization_endpoint": "https://auth.teleschmie.de/oauth/authorize",
  "token_endpoint": "https://auth.teleschmie.de/oauth/token",
  "jwks_uri": "https://auth.teleschmie.de/.well-known/jwks.json",
  "response_types_supported": ["code", "token"],
  "grant_types_supported": [
    "authorization_code",
    "client_credentials",
    "urn:ietf:params:oauth:grant-type:jwt-bearer"
  ],
  "token_endpoint_auth_methods_supported": [
    "private_key_jwt",
    "client_secret_post"
  ],
  "agent_auth": {
    "policy_document": "https://[deine-domain.de]/.well-known/auth.md",
    "supported_flows": ["agent_verified", "user_claimed"],
    "ephemeral_tokens_allowed": true,
    "default_ttl_seconds": 3600
  }
}
Durch diese Konfiguration erkennt das MCP-Framework oder der KI-Agent sofort, dass die Domain flüchtige Ephemeral-Tokens für 60 Minuten ausstellt und Richtliniendetails in der auth.md hinterlegt sind.
Die 3 häufigsten Fehler bei der Implementierung von Discovery-Endpunkten
In der Praxis scheitert die maschinelle Anbindung häufig an kleinen, aber folgenschweren Konfigurationsmängeln:
- Diskrepanz zwischen Issuer und Host-URL: Laut RFC 8414 muss der
issuer-Wert exakt mit der Domain übereinstimmen, über die das Dokument aufgerufen wird. Leitethttps://teleschmie.de/.well-known/oauth-authorization-serverunbemerkt auf eine Subdomain weiter, bricht die Validierung aus Sicherheitsgründen ab. - Fehlender CORS-Header: Wenn Web-Agenten aus dem Browser-Kontext heraus auf die Discovery-Metadaten zugreifen (z. B. via WebMCP), blockiert der Browser die Abfrage, sofern kein
Access-Control-Allow-Origin: *ausgeliefert wird. - Mangelnde Verknüpfung zu Protected Resource Metadata: Wenn geschützte APIs den
WWW-Authenticate-Header nach OAuth Protected Resource nicht mitsenden, erfährt der Agent nie von der Existenz der Discovery-Datei.
Kryptografische Absicherung über JSON Web Key Sets (JWKS)
Ein elementarer Bestandteil moderner Discovery-Dokumente ist die Eigenschaft jwks_uri. Sie verweist auf eine Liste öffentlich zugänglicher kryptografischer Schlüssel im Format RFC 7517. Anstatt symmetrische Shared-Secrets über unsichere Kanäle auszutauschen, setzt das System auf asymmetrische Kryptografie:
- Asymmetrische Signatur: Der Autorisierungs-Server signiert ausgegebene Access- und ID-Tokens mit seinem privaten Schlüssel (z. B. RSA 2048 oder ECDSA P-256).
- Schlüsselrotation ohne Ausfallzeiten: Ändert der Serverbetreiber seine Zertifikate, veröffentlicht er den neuen öffentlichen Schlüssel im JWKS-Endpunkt. Der KI-Agent lädt das aktuelle Set herunter und validiert die Token-Signatur eigenständig, ohne dass Schnittstellen neu konfiguriert werden müssen.
- Schutz vor Man-in-the-Middle: Da der Agent den öffentlichen Schlüssel direkt über die durch TLS gesicherte Discovery-Adresse verifiziert, haben gefälschte Tokens von Drittanbietern keine Chance auf Akzeptanz.
Terminal-Praxis: Discovery-Validierung mit curl und jq
Entwickler und Systemadministratoren können die Korrektheit ihres Endpunkts in Sekundenschnelle über das Terminal überprüfen:
# Überprüfung des Discovery-Endpunkts (Domain anpassen)
curl -s https://[deine-domain.de]/.well-known/oauth-authorization-server | jq '{
  issuer: .issuer,
  token_endpoint: .token_endpoint,
  agent_policy: .agent_auth.policy_document
}'
Fallback-Strategien und Abwärtskompatibilität für hybride Umgebungen
In der Übergangsphase zwischen Mensch-zentriertem Web und reinen M2M-Netzwerken empfiehlt sich eine Dual-Stack-Konfiguration. Webserver sollten sowohl die Route /.well-known/openid-configuration für Alt-Systeme und Enterprise-SSO-Clients (wie Microsoft Entra ID oder Okta) ausliefern als auch die moderne Route /.well-known/oauth-authorization-server für Agenten-Umgebungen bereitstellen. Viele moderne Identitäts-Provider verlinken beide Dateien symbolisch aufeinander, sodass Redundanzen und Pflegeaufwand vermieden werden.
Strategische Relevanz für das Agent Readiness Level 5
Die Implementierung sauberer Discovery-Endpunkte ist kein rein akademisches Entwicklerthema, sondern der Grundstein für geschäftlichen Erfolg im Zeitalter autonomer KIs. Domains, die ihre Authentifizierungsinfrastruktur für Agenten öffnen, erreichen die Spitzenstufe im Agent Readiness Level (Level 5). Sie ermöglichen B2B-Kunden, vollautomatisierte Einkaufs- und Rechercheprozesse über Schnittstellen abzuwickeln.
Wie sich fortschrittliche Plattformen im Bereich generativer Suchmaschinen positionieren, zeigt unser Vergleich der Top 9 AI Visibility Tools. Wer das Zusammenspiel aus Discovery, Crawler-Zugriffen und LLM-Traffic dauerhaft optimieren möchte, sichert sich entscheidende Wettbewerbsvorteile im Agentic Web. Ergänzend dazu können alle Software- und Server-Budgets im interaktiven SEO-Tool Kostenrechner kalkuliert werden.
Arbeitsanweisung für deinen KI-Agenten (Cursor / Claude / Antigravity)
Kopiere diesen Prompt direkt in deinen KI-Coding-Assistenten, um OAuth & OIDC Discovery nach RFC 8414 für autonome KI-Agenten bereitzustellen:
# Prompt: OAuth 2.0 Authorization Server Metadata (RFC 8414) konfigurieren
Rolle: Du bist ein hochspezialisierter API Security Architect & Identity Engineer.
Aufgabe: Richte ein standardkonformes OAuth 2.0 Authorization Server Metadata Dokument unter /.well-known/oauth-authorization-server mit agent_auth-Erweiterung ein.
# Vorgehensweise & Sicherheitsregeln:
1. Tech-Stack-Analyse (Erst prüfen, dann handeln): Ermittle Webserver, Auth-Server und Routing-Framework (Apache, Nginx, Vercel, Node.js). Prüfe bestehende OAuth- und OIDC-Endpunkte auf Kompatibilität.
2. Defensive & konfliktfreie Integration: Überschreibe keine bestehenden Authentifizierungsrouten. Erstelle die JSON-Datei modular im .well-known-Verzeichnis mit korrekten MIME-Types (application/json) und CORS-Headern (Access-Control-Allow-Origin: *). Verlinke agent_auth defensiv auf /.well-known/auth.md.
3. Standard- & URL-Hygiene: Der issuer-Wert muss exakt mit der kanonischen HTTPS-Origin (https://[deine-domain.de]) übereinstimmen. Verwende absolute HTTPS-URLs für Endpunkte und Token-Pfade.
4. Pre-Flight-Validierung: Teste die Antwort per cURL auf JSON-Validität, Issuer-Konsistenz und CORS-Verhalten. Verifiziere, dass keine geheimen Tokens oder Passwörter im Manifest exponiert werden.
Output: 1. Analyse des erkannten Identity-Setups, 2. Das fertige Metadata-JSON-Dokument und Server-Konfiguration, 3. Validierungsanleitung per cURL.
Jetzt über OAuth & OIDC Discovery diskutieren
Diskutiere mit Jörg Zimmer und der SEO-Community auf LinkedIn über diesen Beitrag.
Beitrag auf LinkedIn öffnenWas versteht man unter OAuth und OIDC Discovery?
Worin liegt der Unterschied zwischen OpenID Connect Discovery und RFC 8414?
Warum ist der agent_auth Block für moderne KI-Agenten unverzichtbar?
Reicht eine auth.md Datei nicht aus, um Agenten zu autorisieren?
Weitere spannende Themen
- Agent Readiness Level: Metrik für autonome KIs
- GEO: Generative Engine Optimization für KI
- AEO: Zukunft der Answer Engine Optimization
- LLM-Optimization (LLMO): SEO für Sprachmodelle
- AI SEO: Mach deine Website bereit für KI-Agenten
- Common Crawl: Die wichtigste Datenbasis der KI-Welt
- llms.txt: Der Community-Standard für Crawler
Willst du dieses Thema sauber für deine Domain umsetzen?
Ich bin Jörg Zimmer, unabhängiger Senior SEO & AI Visibility Freelancer (und Teil unseres spezialisierten Freelancer-Teams). In meiner 2-stündigen 1:1 SEO- & KI-Sprechstunde (480 € Festpreis) prüfe ich deine Website live per Screensharing auf technische Handbremsen, Schema.org-Entitäten und KI-Sichtbarkeit – direkt von mir als Senior-Experte, ohne Agentur-Overhead und ohne Vertragsbindung.