Erstellt: 22. Juli 2026 • Zuletzt aktualisiert: 20. Oktober 2026
OAuth Protected Resource im A2A-Zeitalter
Wichtigste Erkenntnisse
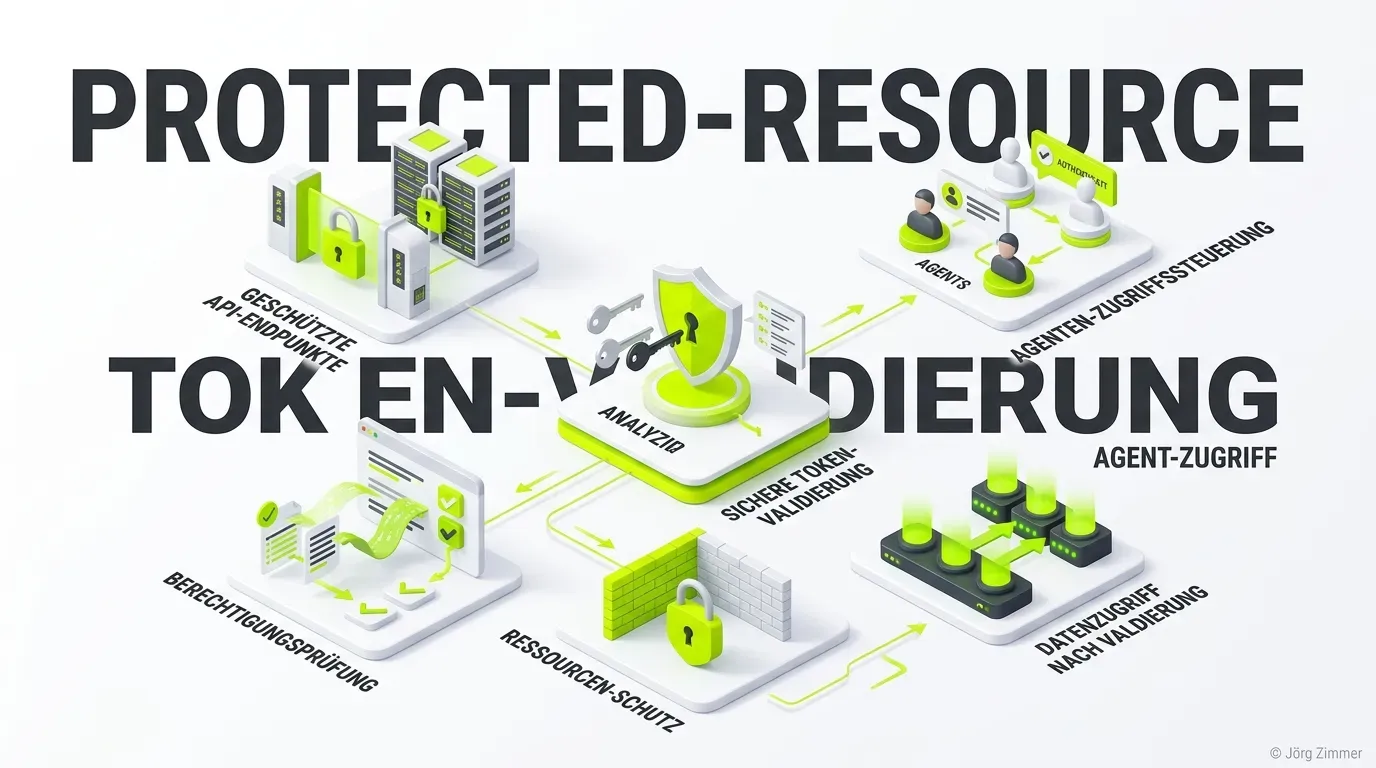
- Eine OAuth Protected Resource ist der datenführende API-Endpunkt, der Zugriffe über validierte Access-Tokens und granulare Scopes regelt.
- Mit RFC 9728 (OAuth 2.0 Protected Resource Metadata) können autonome KI-Agenten die Autorisierungsanforderungen einer API maschinenlesbar entdecken.
- Der HTTP-Status 401 mit passendem WWW-Authenticate Header fungiert als dynamischer Wegweiser zum zuständigen Authorization Server.
Im Zeitalter autonomer Software-Agenten und generativer Sprachmodelle hat sich die Architektur von Web-Schnittstellen grundlegend gewandelt. Während klassische APIs primär von menschlichen Frontend-Entwicklern für Webanwendungen konfiguriert wurden, agieren heute autonome KI-Systeme als eigenständige Akteure im Internet. In diesem Ökosystem übernimmt die OAuth Protected Resource eine fundamentale Kontrollfunktion: Sie schützt sensible Unternehmensdaten, Schnittstellen und Server-Funktionen vor unberechtigten Zugriffen und ermöglicht gleichzeitig autorisierten Agenten die maschinenlesbare Interaktion.
Die technologische Weiterentwicklung durch den Standard RFC 9728 (OAuth 2.0 Protected Resource Metadata) schließt die letzte Lücke in der föderierten Autorisierung. Erstmals können Agenten nicht nur Tokens einlösen, sondern vorab eigenständig ermitteln, welche Sicherheitsregeln ein Endpunkt verlangt.
Jörg Zimmer
Senior SEO & AI Search Consultant
„🤖 4. Agent Readiness Level Das Reifegradmodell (Level 1 bis 5). Eine großartige Metrik, um zu prüfen, wie gut deine eigene Website schon auf das KI-Zeitalter vorbereitet ist. 👉 https://lnkd.in/d52zPScw“
Jörg Zimmer auf LinkedIn folgen →
Was ist eine OAuth Protected Resource?
Im Rahmen der OAuth-2.0- und OAuth-2.1-Spezifikationen bezeichnet eine Protected Resource jeden Server oder API-Endpunkt, der den Zugriff auf geschützte Informationen kontrolliert. Um eine geschützte Ressource abzurufen, reicht kein gewöhnlicher HTTP-Aufruf: Der anfragende Client (sei es ein Browser, eine Mobile App oder ein KI-Agent) muss ein gültiges Access Token vorlegen.
Die Protected Resource erfüllt dabei drei unverzichtbare Kernaufgaben:
- Empfang und Dekodierung: Der Server extrahiert das Token aus dem
Authorization-Header (in der Regel als Bearer-Token nach RFC 6750 oder mit DPoP-Proof-of-Possession). - Kryptografische Validierung: Die Gültigkeit des Tokens wird verifiziert – entweder lokal durch die Überprüfung der asymmetrischen Signatur (JSON Web Signature) über hinterlegte JWKS-Schlüssel oder extern über Token-Introspection beim Authorization Server.
- Scope- und Rechteprüfung: Der Endpunkt gleicht ab, ob die im Token hinterlegten Berechtigungen (
scopes) für die angeforderte Operation (z. B.read:dataoderwrite:orders) ausreichen.
Vergleichstabelle: Statische API-Keys vs. OAuth 2.1 Protected Resource
Die Ablösung statischer API-Schlüssel durch dynamische Protected-Resource-Architekturen ist der wichtigste Sicherheitsbaustein für die moderne Agent Readiness:
| Kriterium | Statischer API-Key (Veraltet) | OAuth 2.1 Protected Resource (Standard 2026) |
|---|---|---|
| Schlüssel-Lifecycle | Oft unbegrenzt gültig; enormes Leak-Risiko | Flüchtige Ephemeral-Tokens mit kurzer Lebensdauer |
| Rechte-Granularität | Alles-oder-Nichts-Zugriff auf die Schnittstelle | Fein granulare Scopes pro Endpunkt und Mandant |
| Discovery-Fähigkeit | Null; erfordert manuelle PDF-Dokumentation | Vollautomatisch via RFC 9728 Metadata-Discovery |
| A2A-Kompatibilität | Fehleranfällig; unsicher bei Agenten-Delegation | Nativ kompatibel mit dem A2A-Protocol |
| Token-Bindung | Beliebig kopierbar bei Netzwerk-Sniffing | Kryptografisch gebunden via DPoP oder mTLS |
| Fehler-Rückmeldung | Unstrukturierte Fehlertexte oder generisches 403 | Maschinenlesbarer HTTP-Status 401 mit Metadaten-Pfad |
RFC 9728: Das Protected Resource Metadata Protokoll
Lange Zeit existierte im OAuth-Standard ein konzeptioneller Bruch: Während Clients über RFC 7591 registriert und Authorization Server über RFC 8414 (OAuth-Discovery) entdeckt werden konnten, gab es keinen Standardweg für die Protected Resource selbst, ihre Metadaten zu publizieren. Traf ein KI-Agent auf eine geschützte API, wusste er nicht, an welchen Authorization Server er sich wenden musste.
Mit der Verabschiedung von RFC 9728 wurde dieser Mangel behoben. Eine geschützte Ressource stellt nun unter dem Pfad /.well-known/oauth-protected-resource ein strukturiertes JSON-Dokument bereit.
Praxis-Beispiel: Das Metadaten-Dokument nach RFC 9728
Entwickler konfigurieren die Metadaten ihrer Schnittstelle als universelles JSON-Template:
{
  "resource": "https://teleschmie.de/api/v1/",
  "authorization_servers": [
    "https://auth.teleschmie.de"
  ],
  "scopes_supported": [
    "read:analytics",
    "write:reports",
    "execute:agent-tasks"
  ],
  "bearer_methods_supported": [
    "header"
  ],
  "resource_signing_alg_values_supported": [
    "RS256",
    "ES256"
  ],
  "resource_documentation": "https://teleschmie.de/docs/api"
}
Der HTTP 401 Handshake im Terminal
Erfolgt ein unautorisierter Abruf auf einen geschützten Endpunkt, liefert der Server keinen generischen Fehler, sondern weist den Agenten über den WWW-Authenticate-Header aktiv auf die Metadaten hin:
HTTP/1.1 401 Unauthorized
Date: Wed, 22 Jul 2026 10:00:00 GMT
WWW-Authenticate: Bearer realm="api-access",
  resource_metadata="https://[deine-domain.de]/.well-known/oauth-protected-resource"
Content-Type: application/json

{
  "error": "unauthorized",
  "error_description": "Valid access token required. Discover policy at resource_metadata URL."
}
Aus der Praxis von Jörg Zimmer: OAuth-Ressourcen am Montagmorgen
In meinen über 25 Jahren Praxis im Web – von meinen ersten Servern in den Anfängen über mein Studium an der Hochschule der Medien (HdM) in Stuttgart bis zu meiner heutigen Beratungspraxis hier in Berlin-Spandau – habe ich eines gelernt: Wenn Entwickler und SEOs nicht an einem Tisch sitzen, knallt es spätestens beim ersten Audit.
Bevor ich 2011 in die Kundenberatung gestartet bin, habe ich zehn Jahre lang als Affiliate gearbeitet. Da baust du Schnittstellen nicht aus akademischer Neugier, sondern weil jeder Datenfehler sofort Umsatz kostet. Im Agentic Web ist eine Protected Resource genau die Stellschraube, an der sich entscheidet, ob KI-Agenten deine Inhalte und Produkte sauber verarbeiten können oder vor einer verschlossenen 401-Mauer verhungern.
Ich erlebe es in Kundenprojekten immer wieder: APIs werden zwar mit modernen OAuth-Mechanismen abgesichert, aber die Metadaten nach RFC 9728 schlicht vergessen. Ein autonomer Agent scheitert dann nicht an den Berechtigungen, sondern daran, dass er den zuständigen Authorization Server gar nicht erst findet. Solide Webentwicklung und technisches Handwerk bedeuten für mich, dass Schnittstellen maschinenlesbar, redundant und nach offenen Standards dokumentiert sind.
Die 3 häufigsten Fehler bei der Implementierung einer Protected Resource
In der praktischen Umsetzung von Agenten-Schnittstellen führen kleine Unachtsamkeiten häufig zum Totalausfall der maschinellen Erkennung:
- Trailing-Slash-Diskrepanz bei der URI-Validierung: Bei der Überprüfung des
resource-Werts führen abweichende Schrägstriche (z. B.https://teleschmie.de/apiversushttps://teleschmie.de/api/) regelmäßig zu fehlerhaften String-Vergleichen. RFC 9728 verlangt eine robuste URI-Normalisierung, um Abbrüche bei anfragenden Bots zu verhindern. - Fehlender
resource_metadata-Parameter im 401-Header: Viele Frameworks liefern bei fehlendem Token lediglich ein Standard-WWW-Authenticate: Bearer realm="oauth"zurück. Fehlt der Verweis auf die Metadaten-URL, kann ein externer KI-Agent den zuständigen Authentifizierungs-Endpunkt nicht autonom ermitteln. - Pfad-Konstruktionsfehler bei Sub-Ressourcen: Liegt eine API auf einem Unterpfad (z. B.
/v2/mcp/), muss sichergestellt werden, dass auch die Metadaten entweder über den Root-Pfad oder über die spezifikationskonforme Pfadkonstruktion (/.well-known/oauth-protected-resource/v2/mcp) abrufbar sind.
Kryptografische Token-Bindung: DPoP und mTLS im Praxiseinsatz
Um das Abfangen von Bearer-Tokens durch Man-in-the-Middle-Angriffe wirksam zu unterbinden, fordern moderne Protected Resources zunehmend kryptografische Bindungen. Die zwei führenden Verfahren in Produktivumgebungen sind:
- DPoP (Demonstrating Proof-of-Possession nach RFC 9449): Der anfragende KI-Agent generiert für jeden einzelnen API-Request ein flüchtiges Schlüsselpaar und signiert einen speziellen HTTP-Header (
DPoP). Die Protected Resource prüft, ob das Token exakt an den öffentlichen Schlüssel des anfragenden Clients gebunden ist. Ein gestohlenes Access-Token ist für Angreifer vollkommen nutzlos. - mTLS (Mutual Transport Layer Security nach RFC 8705): Bei besonders sensiblen Enterprise-Transaktionen authentifizieren sich Client und Protected Resource gegenseitig auf TLS-Zertifikatsebene. Diese Methode garantiert maximale Sicherheit in internen Microservice-Mesh-Architekturen.
Terminal-Praxis: Validierung der Protected Resource per curl
Entwickler und Systemarchitekten können die Einhaltung der RFC-9728-Spezifikation direkt im Terminal überprüfen:
# 1. Unautorisierten Aufruf testen (Erwartung: 401 mit WWW-Authenticate Header)
curl -i https://[deine-domain.de]/api/v1/resource

# 2. Metadaten-Endpunkt direkt abfragen und JSON validieren
curl -s https://teleschmie.de/.well-known/oauth-protected-resource | jq '{
  resource: .resource,
  auth_server: .authorization_servers[0],
  scopes: .scopes_supported
}'
Liefert die Konsole die strukturierte Liste der Scopes und den zuständigen Autorisierungsserver fehlerfrei aus, können autonome Agentensysteme die API ohne menschliche Intervention integrieren.
Integration mit dem Model Context Protocol (MCP) und auth.md
Im Ökosystem des Model Context Protocol (MCP) agieren MCP-Server primär als Protected Resources. Wenn ein LLM oder ein Assistent im Browser externe Tools aufruft, muss die Autorisierung nahtlos ineinandergreifen.
Hierbei bildet die Protected Resource das Gegenstück zur auth.md: Während die auth.md als menschen- und maschinenlesbare Richtlinie für das gesamte Webprojekt fungiert, definiert RFC 9728 die technische Protokoll-Ebene für jeden einzelnen Endpunkt. Beide Mechanismen zusammen konstituieren das Fundament für das Agent Readiness Level 5 auf dem Cloudflare Radar.
Moderne Unternehmen, die ihre Datenstrukturen für Antwortmaschinen und Agenten optimieren möchten, analysieren Wettbewerbsdaten in unserem Vergleich der Top 9 AI Visibility Tools. Budgets und Integrationsaufwände für sichere APIs lassen sich im SEO-Tool Kostenrechner betriebswirtschaftlich durchkalkulieren. Wer seine Schnittstellen frühzeitig auf offene Sicherheitsstandards umstellt, sichert sich entscheidende Wettbewerbsvorteile im autonomen Web.
Arbeitsanweisung für deinen KI-Agenten (Cursor / Claude / Antigravity)
Kopiere diesen Prompt direkt in deinen KI-Coding-Assistenten, um Protected Resource Metadata nach RFC 9728 für autonome KI-Agenten zu implementieren:
# Prompt: OAuth 2.0 Protected Resource Metadata (RFC 9728) einrichten
Rolle: Du bist ein hochspezialisierter API Architect & OAuth Security Specialist.
Aufgabe: Erstelle ein RFC 9728 Metadaten-Dokument unter /.well-known/oauth-protected-resource und konfiguriere die HTTP-401-Challenge mit passendem WWW-Authenticate-Header.
# Vorgehensweise & Sicherheitsregeln:
1. Tech-Stack-Analyse (Erst prüfen, dann handeln): Ermittle Webserver, API-Gateway und bestehendes Berechtigungskonzept (Express, FastAPI, Next.js, Nginx, Apache). Prüfe, welche Authorization Server die Tokens ausstellen.
2. Defensive & konfliktfreie Integration: Überschreibe bestehende Routen nicht destruktiv. Erstelle /.well-known/oauth-protected-resource mit autorisierten Server-URLs und Scopes. Sende bei unautorisierten Anfragen Status 401 mit dem Header ‘WWW-Authenticate: Bearer resource_metadata=“https://[deine-domain.de]/.well-known/oauth-protected-resource“‘.
3. Standard- & URL-Hygiene: Verwende strikt absolute kanonische HTTPS-URLs mit Trailing Slashes (https://[deine-domain.de]/api/v1/). Veröffentliche niemals geheime Tokens im Metadaten-Dokument.
4. Pre-Flight-Validierung: Teste unautorisierte Abrufe per cURL auf HTTP 401 und den WWW-Authenticate-Header. Prüfe die syntaktische Korrektheit der JSON-Metadaten und führe einen Build-Test durch.
Output: 1. Analyse der API-Infrastruktur, 2. RFC 9728 Metadaten-Datei und Middleware-Snippet, 3. Validierungsanleitung im Terminal per cURL.
Jetzt über OAuth Protected Resource & RFC 9728 diskutieren
Diskutiere mit Jörg Zimmer und der SEO-Community auf LinkedIn über diesen Beitrag.
Beitrag auf LinkedIn öffnenWas ist der Unterschied zwischen Authorization Server und Protected Resource?
Wie funktioniert die maschinenlesbare Entdeckung nach RFC 9728?
Warum ist die Protected Resource für das Model Context Protocol (MCP) zentral?
Weitere spannende Themen
Willst du dieses Thema sauber für deine Domain umsetzen?
Ich bin Jörg Zimmer, unabhängiger Senior SEO & AI Visibility Freelancer (und Teil unseres spezialisierten Freelancer-Teams). In meiner 2-stündigen 1:1 SEO- & KI-Sprechstunde (480 € Festpreis) prüfe ich deine Website live per Screensharing auf technische Handbremsen, Schema.org-Entitäten und KI-Sichtbarkeit – direkt von mir als Senior-Experte, ohne Agentur-Overhead und ohne Vertragsbindung.