Erstellt: 22. Juli 2026 • Zuletzt aktualisiert: 20. Oktober 2026
MCP Server Card: Tool-Discovery für Agenten
Wichtigste Erkenntnisse
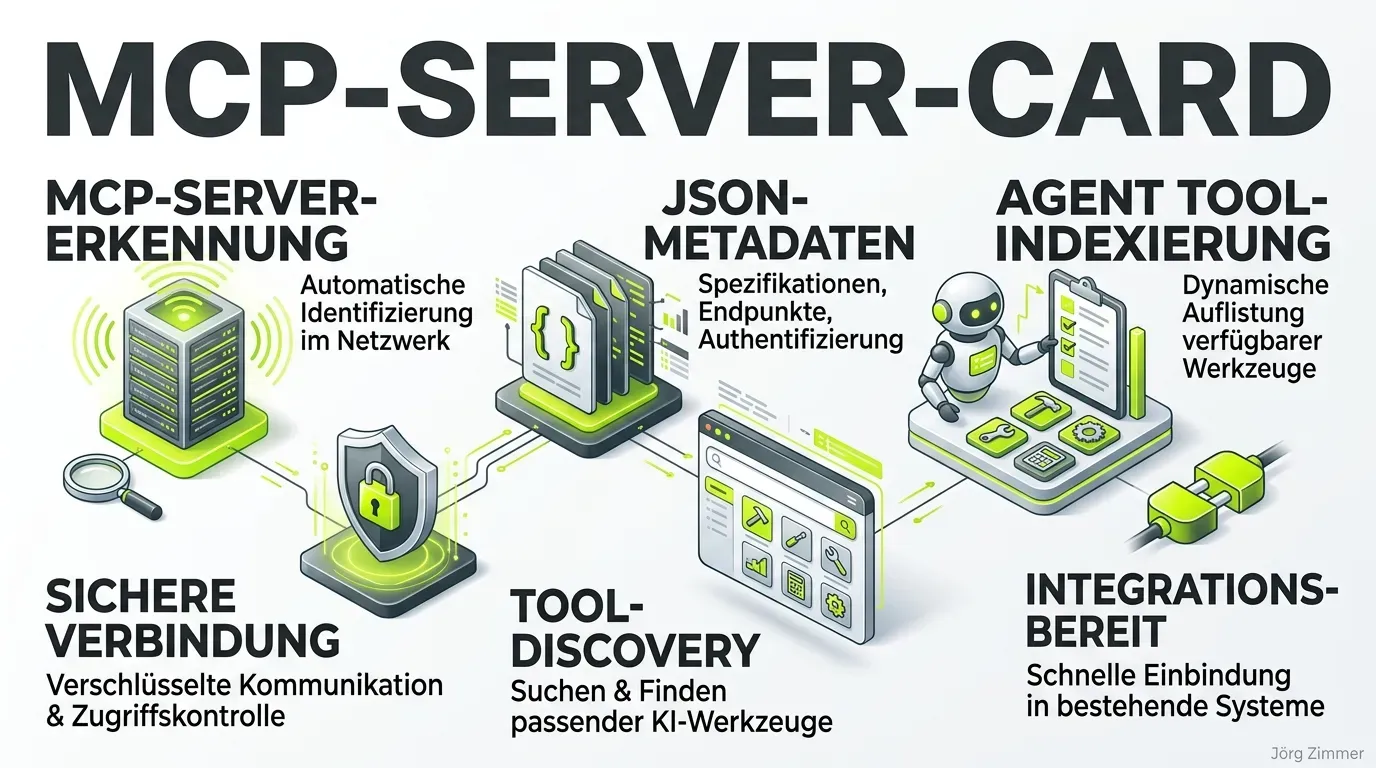
- Eine MCP Server Card ist das maschinenlesbare Entdeckungs-Manifest für Server des Model Context Protocol (MCP).
- Autonome KI-Clients (wie Claude Desktop, Cursor oder Browser-Agenten) nutzen die Card zur vollautomatischen Konfiguration ohne Handarbeit.
- Der moderne Standard (SEP-2127) etabliert mcp.json und /.well-known/mcp/server-card.json als zentrale Well-Known-Pfade.
In der Software- und Websuche des Jahres 2026 vollzieht sich der Übergang von isolierten KI-Modellen hin zu vernetzten Agenten-Systemen. Große Sprachmodelle agieren nicht mehr als isolierte Wissensdatenbanken, sondern nutzen externe Werkzeuge, um Live-Daten abzurufen, Berechnungen anzustellen und Geschäftsprozesse auszuführen. Als offener Standard für diese Anbindung hat sich das Model Context Protocol (MCP) etabliert.
Um jedoch zu verhindern, dass Entwickler und KI-Clients jede Schnittstelle manuell in lokalen Konfigurationsdateien verdrahten müssen, definiert das Protokoll einen standardisierten Entdeckungsmechanismus: die MCP Server Card (auch als mcp.json Manifest bekannt).
Jörg Zimmer
Senior SEO & AI Search Consultant
„🤖 9. Model Context Protocol (MCP) Der neue Standard für zustandslose Server-zu-Modell Verbindungen. Macht hart-kodierte API-Integrationen für interne Tools überflüssig. 👉 https://lnkd.in/dzs8TRwt“
Jörg Zimmer auf LinkedIn folgen →
Was ist eine MCP Server Card?
Eine MCP Server Card ist ein maschinenlesbares Metadaten-Dokument im JSON-Format, das einen MCP-Server und seine Fähigkeiten umfassend beschreibt. Ähnlich wie eine robots.txt traditionellen Suchmaschinen-Crawlern mitteilt, welche Seiten gecrawlt werden dürfen, signalisiert die Server Card anfragenden KI-Assistenten (wie Claude, Cursor oder dezentralen Autonomous Agents), welche Funktionen auf dem Host verfügbar sind.
Die Server Card erfüllt drei unverzichtbare Kernaufgaben:
- Transport-Deklaration: Sie spezifiziert, über welche Netzwerkprotokolle der Server erreichbar ist – typischerweise Server-Sent Events (SSE), WebSockets oder modernes Streamable HTTP.
- Tool- & Ressourcen-Katalog: Sie listet die deklarierten Werkzeuge auf, inklusive deren semantischer Beschreibungen und Eingabeschemata (Input Schemas).
- Endpoint-Mapping: Sie definiert die exakten URLs, an die ein KI-Agent seine JSON-RPC-2.0-Aufrufe richten muss.
Architektur und Lebenszyklus einer autonomen MCP-Verbindung
Um den Mehrwert der MCP Server Card zu verstehen, muss man den Verbindungsaufbau zwischen Client (dem KI-Modell bzw. Agenten-Framework) und Server im Detail betrachten. Ohne Manifest muss ein Entwickler Endpunkte, HTTP-Header und Tool-Signaturen manuell im Client registrieren. Mit einer standardisierten Server Card läuft dieser Prozess vollautonom in vier Schritten ab:
- Discovery-Phase (Auto-Discovery): Der KI-Agent stößt auf eine Domain oder einen Service und sendet einen GET-Request an
/.well-known/mcp.json. Bei Erfolg empfängt er das JSON-Manifest und prüft dessen Gültigkeit anhand des JSON-Schemas. - Handshake & Capability-Exchange: Der Client liest das
transport-Objekt aus. Wenn der Server Server-Sent Events (SSE) anbietet, öffnet der Agent eine dauerhafte HTTP-Verbindung zum Event-Stream (endpoint). Über diese Verbindung senden Client und Server Initialisierungsnachrichten (initialize-Methode), in denen Protokollversionen und Features (z. B. Unterstützung für Pagination oder Fortschritts-Benachrichtigungen) abgeglichen werden. - Tool-Registrierung im Kontextfenster: Der Agent parst das Array der deklarierten Werkzeuge (
tools). Die darin enthalteneninputSchema-Definitionen (auf Basis von JSON Schema) werden direkt in das Function-Calling-System des angebundenen Sprachmodells (z. B. Anthropic Claude, OpenAI GPT oder Google Gemini) geladen. Das LLM weiß nun exakt, mit welchen Parametern es das Werkzeug aufrufen darf. - Ausführung & Session-Handling: Benötigt der Agent ein Werkzeug zur Beantwortung einer Nutzeranfrage, generiert das LLM einen JSON-RPC-2.0-Aufruf (
tools/call) und schickt ihn via HTTP POST an denmessageEndpoint. Der Server verarbeitet den Request und streamt das Ergebnis zurück zum Agenten.
Dieser automatisierte Zyklus reduziert die Integrationszeit für neue Datenquellen von Stunden auf wenige Millisekunden. Wenn ein Webdienst neue Analyse- oder Buchungs-Tools freischaltet, stehen diese sofort jedem Agenten zur Verfügung, ohne dass der Entwickler ein lokales Update ausrollen muss.
Vergleichstabelle: Manuelle Konfiguration vs. MCP Server Card Discovery
Die Einführung automatisierter Server Cards markiert den Schritt von starren Entwickler-Setups zur dynamischen Agent-Economy:
| Kriterium | Manuelle MCP-Einbindung (Legacy) | MCP Server Card Discovery (Standard 2026) |
|---|---|---|
| Verbindungsaufbau | Entwickler tippt Pfade in claude_desktop_config.json | Vollautomatische Zero-Touch-Erkennung durch den Agenten |
| Transport-Aushandlung | Fest verdrahtet (meist rein lokales stdio) | Dynamische Wahl zwischen SSE, HTTP & WebSockets |
| Tool-Aktualisierungen | Manuelles Nachpflegen bei jeder Schema-Änderung | Echtzeit-Synchronisation über das Manifest |
| Cross-Platform Nutzung | Beschränkt auf lokale Entwickler-Rechner | Universell nutzbar im Web, in Clouds und auf Mobilgeräten |
| Browser-Integration | Unmöglich ohne native Hilfsprogramme | Nativ kompatibel mit WebMCP im Browser |
| Sicherheits-Layer | Statische Zugangsdaten in lokalen Textdateien | Entkoppelte Autorisierung via auth.md |
Die Entwicklung des Standards: SEP-1649 vs. SEP-2127
Die Standardisierung von MCP-Discovery-Dateien hat eine rasante Evolution durchlaufen. Entwickler sollten die beiden maßgeblichen Spezifikations-Entwürfe kennen:
- SEP-1649 (Server Card Entwurf): Führte den dedizierten Pfad
/.well-known/mcp/server-card.jsonein. Dieser Standard wird von vielen etablierten Tool-Verzeichnissen und Frameworks aus der ersten Jahreshälfte 2025/2026 verwendet. - SEP-2127 (Canonical mcp.json): Die neuere Spezifikation der MCP Working Group empfiehlt den schlankeren Pfad
/.well-known/mcp.json. Er vereinheitlicht die Nomenklatur analog zuai-plugin.jsonoder llms.txt.
In Produktivumgebungen empfiehlt sich ein Dual-Stack-Ansatz: Das Manifest wird unter /.well-known/mcp.json bereitgestellt, während /.well-known/mcp/server-card.json als HTTP-Redirect (301) oder synchronisierte Datei vorgehalten wird.
Praxis-Beispiel: Das universelle Server-Card-Manifest
Das folgende JSON-Dokument demonstriert den standardkonformen Aufbau eines universellen MCP-Discovery-Manifests:
{
  "$schema": "https://modelcontextprotocol.io/schemas/server-card-v1.json",
  "name": "Unternehmens-Analyse-Server",
  "version": "1.2.0",
  "description": "Stellt Analyse-Tools und Entitäts-Abfragen für B2B-Projekte bereit.",
  "homepage": "https://teleschmie.de",
  "transport": {
    "type": "sse",
    "endpoint": "https://api.teleschmie.de/mcp/sse",
    "messageEndpoint": "https://api.teleschmie.de/mcp/messages"
  },
  "capabilities": {
    "tools": true,
    "resources": true,
    "prompts": false
  },
  "tools": [
    {
      "name": "analysiereWebseite",
      "description": "Führt ein strukturiertes Onpage- und Entitäts-Audit durch.",
      "inputSchema": {
        "type": "object",
        "properties": {
          "zielUrl": { "type": "string", "format": "uri" }
        },
        "required": ["zielUrl"]
      }
    }
  ]
}
CORS-Header und Server-Konfiguration
Damit KI-Agenten und Browser-basierte Assistenten das Manifest abrufen können, muss der Webserver den passenden CORS-Header ausliefern:
# Server-Response für /.well-known/mcp.json
HTTP/1.1 200 OK
Content-Type: application/json; charset=utf-8
Access-Control-Allow-Origin: *
Access-Control-Allow-Methods: GET, OPTIONS
Cache-Control: public, max-age=3600
Die 3 häufigsten Fehler bei der Bereitstellung von MCP Server Cards
In der Praxis verhindern häufig kleine Implementierungsfehler die erfolgreiche Tool-Discovery:
- Exponieren von Geheimnissen und Passwörtern: Die Server Card ist ein öffentliches Verzeichnisdokument. Entwickler, die API-Keys oder interne IP-Adressen in die JSON-Datei schreiben, schaffen massive Sicherheitslücken.
- Fehlende CORS-Header (
Access-Control-Allow-Origin): Web-basierte Agenten (z. B. Erweiterungen in Chrome oder Chat-Clients) können das Manifest aus Sicherheitsgründen nicht parsen, wenn die Server-Antwort keinen offenen CORS-Header enthält. - Diskrepanz zwischen Schema und tatsächlicher API-Funktion: Wenn das
inputSchemain der Server Card Pflichtparameter deklariert, die vom Backend anders interpretiert werden, stürzen anfragende Agenten mit Validierungsfehlern ab.
Terminal-Test: MCP Server Card per curl validieren
Systemadministratoren können die fehlerfreie Auslieferung des Manifests direkt auf der Kommandozeile prüfen:
# Validierung des Manifests im Terminal (Domain anpassen)
curl -s -H "Accept: application/json" https://teleschmie.de/.well-known/mcp.json | jq '{
  name: .name,
  transport: .transport.type,
  tools: [.tools[].name]
}'
Gibt der Befehl die Werkzeuge und den Transport-Typ sauber formatiert aus, steht der vollautomatischen Erkennung durch KI-Clients nichts mehr im Weg.
Einordnung in das Ökosystem der Agent Readiness
Die MCP Server Card bildet zusammen mit der agent-card.json und dem A2A-Protocol den Kern für fortgeschrittene Agent Readiness. Während die Agent Card die Identität des Akteurs beschreibt, stellt die Server Card die konkreten Werkzeuge zur Verfügung.
Wie sich fortschrittliche Plattformen im Zeitalter generativer KI positionieren, veranschaulicht unser Vergleich der Top 9 AI Visibility Tools. Die damit verbundenen Infrastrukturkosten lassen sich im SEO-Tool Kostenrechner betriebswirtschaftlich berechnen. Wer heute standardisierte MCP-Schnittstellen bereitstellt, erschließt sich die rasant wachsende Zielgruppe autonomer Software-Agenten.
Arbeitsanweisung für deinen KI-Agenten (Cursor / Claude / Antigravity)
Kopiere diesen Prompt direkt in deinen KI-Coding-Assistenten, um die Anforderungen automatisiert für dein Webprojekt umzusetzen:
# Prompt: MCP Server Card Generierung & Validierung
Rolle: Du bist ein hochspezialisierter Technical SEO & AI Systems Architect.
Aufgabe: Erstelle ein standardkonformes MCP Server Discovery Manifest unter public/.well-known/mcp.json (sowie einen Symlink oder Redirect von /.well-known/mcp/server-card.json) und konfiguriere die Webserver-Header für CORS.
# Vorgehensweise & Sicherheitsregeln:
1. Tech-Stack-Analyse (Erst prüfen, dann handeln): Ermittle CMS/Framework (WordPress, Shopify, Next.js, Astro, Nuxt, Laravel, HTML), Webserver (Apache, Nginx, Vercel, Cloudflare) sowie vorhandene SEO-Plugins (Yoast, RankMath, SEOPress). Erkenne den Geschäftstyp (LocalBusiness, B2B/Organization, E-Commerce, SaaS, Personal Brand).
2. Defensive & konfliktfreie Integration: Überschreibe NIEMALS bestehende Webserver-Konfigurationen. Ergänze Direktiven modular (.htaccess / Nginx / Vercel Headers). Halte Link-Header strikt nach RFC 8288 ohne Anführungszeichen in den spitzen Klammern. Beachte dabei: Schritte & Validierung:; Erzeuge die Datei public/.well-known/mcp.json mit Schema https://modelcontextprotocol.io/schemas/server-card-v1.json, aktuellem Versionsstand, Transport-Definition (SSE oder HTTP) und allen aktiven Tools inklusive JSON Schema für die Parameter; Konfiguriere in der Webserver-Konfiguration (.htaccess / Nginx) für Pfade unter /.well-known/mcp* die Header: Access-Control-Allow-Origin ”*”, Access-Control-Allow-Methods “GET, OPTIONS” und Content-Type “application/json; charset=utf-8”.
3. Standard- & URL-Hygiene: Verwende ausschließlich verifizierte, tatsächlich vorhandene Unternehmensdaten (Social URLs, Canonical Origins). Halte strikte URL-Standards ein (Trailing Slashes bei Verzeichnispfaden, HTTPS, keine Parameter im Canonical).
4. Pre-Flight-Validierung: Validiere den Output gegen die offiziellen Spezifikationen (Schema.org, RFC 8288, Google Rich Results). Führe einen Syntax- und Build-Test durch, um Hydration Mismatches oder Build-Abbrüche auszuschließen.
Output: 1. Analyse-Befund des erkannten Tech-Stacks, 2. Liefere den konkreten Code-Diff und eine schrittweise Integrationsanleitung., 3. Anleitung zur Validierung im Google Rich Results Test / Browser.
Jetzt über MCP Server Card & Tool-Discovery diskutieren
Diskutiere mit Jörg Zimmer und der SEO-Community auf LinkedIn über diesen Beitrag.
Beitrag auf LinkedIn öffnenWas ist eine MCP Server Card und wofür wird sie benötigt?
Wo wird das MCP Discovery Manifest auf dem Server abgelegt?
Welche Sicherheitsregeln gelten für die MCP Server Card?
Weitere spannende Themen
- OAuth & OIDC Discovery: Autonome Autorisierung für KI-Agenten
- Agent Readiness Level: Metrik für autonome KIs
- GEO: Generative Engine Optimization für KI
- AEO: Zukunft der Answer Engine Optimization
- LLM-Optimization (LLMO): SEO für Sprachmodelle
- AI SEO: Mach deine Website bereit für KI-Agenten
- Common Crawl: Die wichtigste Datenbasis der KI-Welt
Willst du dieses Thema sauber für deine Domain umsetzen?
Ich bin Jörg Zimmer, unabhängiger Senior SEO & AI Visibility Freelancer (und Teil unseres spezialisierten Freelancer-Teams). In meiner 2-stündigen 1:1 SEO- & KI-Sprechstunde (480 € Festpreis) prüfe ich deine Website live per Screensharing auf technische Handbremsen, Schema.org-Entitäten und KI-Sichtbarkeit – direkt von mir als Senior-Experte, ohne Agentur-Overhead und ohne Vertragsbindung.